En septembre 2022, Revolut découvre qu'un collaborateur externe a accédé aux données personnelles de 50 150 clients. Coordonnées, détails de transactions, numéros de carte partiels : un volume conséquent d'informations sensibles se retrouve entre les mains de cybercriminels. Quelques jours plus tard, la demande tombe : une rançon en Monero (XMR) pour ne pas divulguer ces données. L'affaire révèle non seulement la vulnérabilité persistante des plateformes d'échange face à l'ingénierie sociale, mais aussi le rôle stratégique que joue Monero dans l'économie souterraine de la cybercriminalité.
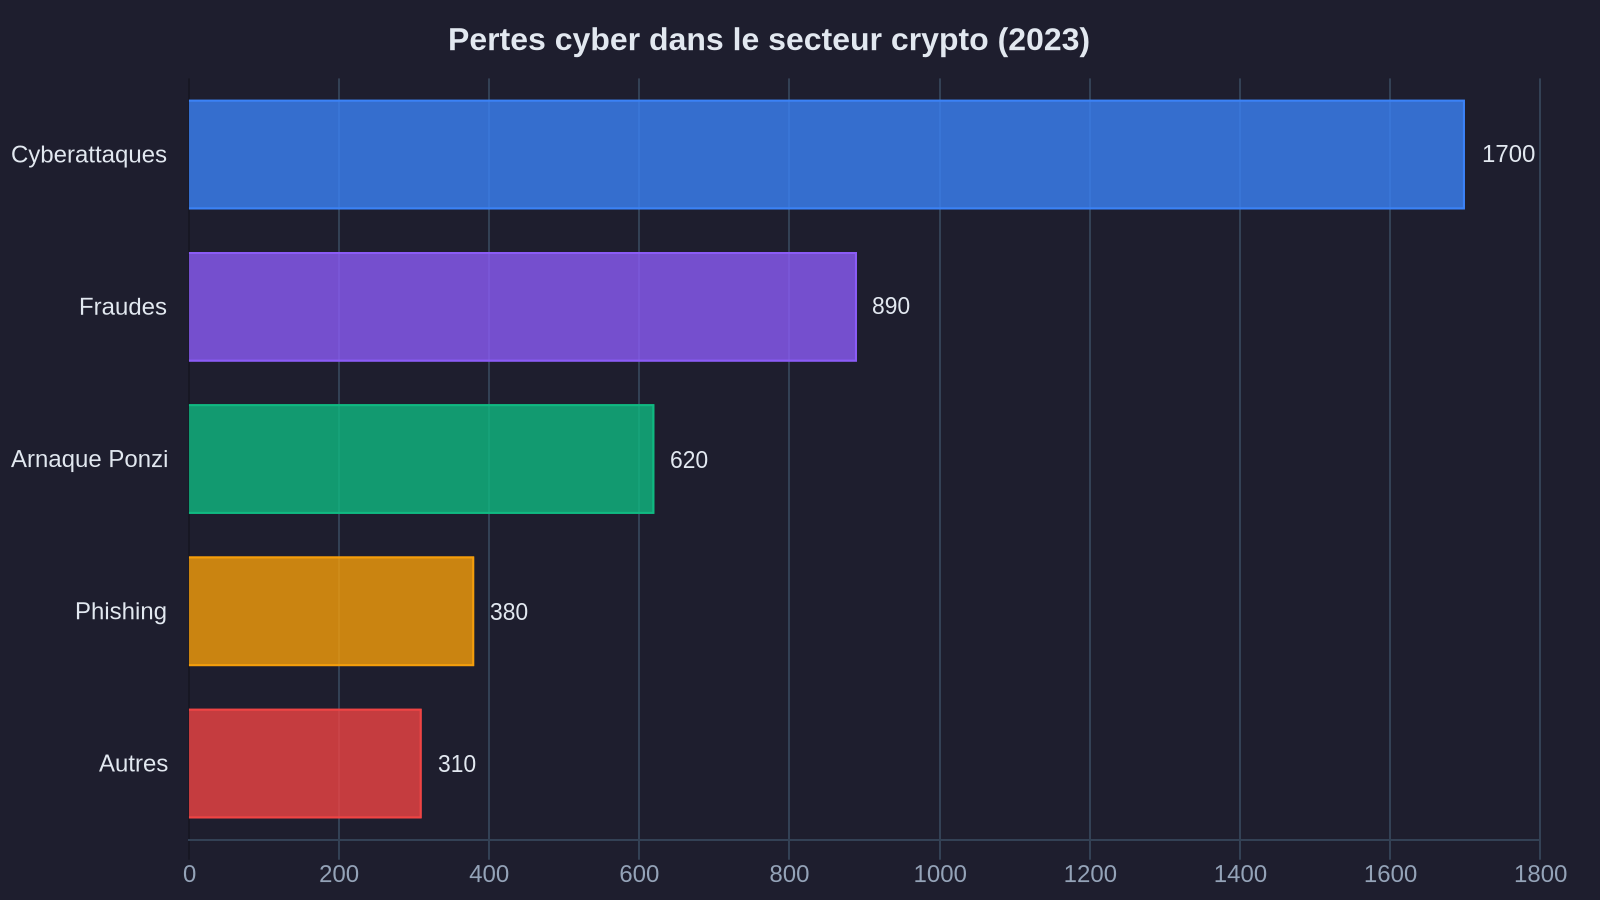
Cette violation de données chez Revolut n'est pas un cas isolé. Elle s'inscrit dans une tendance lourde : en 2023, les pertes liées aux cyberattaques dans le secteur crypto ont dépassé 1,7 milliard de dollars selon Chainalysis. Ce qui distingue cette affaire, c'est la méthode employée et le choix délibéré de Monero comme vecteur d'extorsion. Comprendre cette attaque permet de saisir les enjeux actuels de cybersécurité auxquels font face tous les acteurs du secteur financier numérique. D'autres plateformes ont récemment fait face à des situations similaires, comme l'illustre la fermeture de CoinEx qui révèle la fragilité de certains exchanges.
L'attaque Revolut : quand l'humain devient le maillon faible
Contrairement à une idée reçue, la brèche de sécurité chez Revolut ne résulte pas d'une faille technique sophistiquée dans les systèmes informatiques de l'entreprise. L'attaquant a utilisé une technique d'ingénierie sociale pour tromper un prestataire externe disposant d'accès aux bases de données clients. En se faisant passer pour un membre légitime de l'équipe Revolut, le cybercriminel a obtenu les identifiants nécessaires pour extraire les informations de dizaines de milliers d'utilisateurs.
Cette méthode, techniquement appelée « social engineering », exploite la confiance et les protocoles de communication internes plutôt que les vulnérabilités logicielles. Elle rappelle que même les infrastructures techniques les plus robustes restent vulnérables si les processus humains ne sont pas cadenassés avec la même rigueur. Dans le cas de Revolut, l'accès a été détecté et coupé en quelques heures, mais le mal était fait : les données avaient déjà été exfiltrées.
Les informations compromises incluaient des noms, adresses email, numéros de téléphone, détails de transactions et numéros de carte partiellement masqués. Pas de mots de passe ni de codes PIN, selon Revolut, mais suffisamment d'éléments pour permettre des attaques de phishing ciblées ou des usurpations d'identité. Pour 20 687 clients basés dans l'Espace économique européen, le préjudice potentiel était encore plus important, puisque davantage de détails de transactions avaient été exposés.
Pourquoi Monero ? La crypto préférée des cybercriminels pour les rançons
Face à cette violation, les hackers n'ont pas exigé un paiement en Bitcoin ou en Ethereum. Leur choix s'est porté sur Monero, une cryptomonnaie spécifiquement conçue pour garantir l'anonymat total des transactions. Cette sélection n'a rien d'anodin : elle reflète une évolution stratégique dans les pratiques d'extorsion numérique et de ransomware cryptocurrency.
Bitcoin, souvent présenté comme anonyme par le grand public, est en réalité pseudonyme. Chaque transaction est enregistrée de manière permanente et publique sur la blockchain, ce qui permet aux enquêteurs spécialisés de retracer les flux financiers. Les autorités ont développé des outils d'analyse de chaîne (chain analysis) remarquablement efficaces pour suivre les fonds volés, identifier les plateformes d'échange utilisées pour blanchir l'argent, et parfois remonter jusqu'aux individus derrière les attaques.
Monero fonctionne différemment. Cette cryptomonnaie intègre nativement trois technologies qui rendent son traçage extrêmement difficile : les signatures en anneau (qui mélangent les transactions pour masquer l'émetteur réel), les adresses furtives (qui génèrent des adresses uniques pour chaque transaction) et les montants confidentiels (qui cachent le volume transféré). Résultat : même si vous connaissez l'adresse du portefeuille d'un utilisateur Monero, vous ne pouvez ni voir son solde, ni identifier ses transactions passées, ni suivre le destinataire de ses paiements.
Cette opacité totale explique pourquoi Monero représente aujourd'hui la devise de prédilection pour les rançongiciels (ransomware), les marchés du dark web et les opérations d'extorsion comme celle visant Revolut. Selon un rapport de la société de cybersécurité Coveware, 12 % des demandes de rançon en 2023 spécifiaient Monero comme moyen de paiement privilégié, contre moins de 3 % en 2020. Cette tendance s'accélère à mesure que les forces de l'ordre améliorent leurs capacités de traçage sur Bitcoin.
La réponse de Revolut et ses limites réglementaires
Revolut a publiquement refusé de céder au chantage. L'entreprise a notifié la violation à la Financial Conduct Authority britannique et aux autorités de protection des données concernées, conformément aux obligations du RGPD. Les clients touchés ont été contactés individuellement avec des recommandations de sécurité : vigilance accrue face aux tentatives de phishing, surveillance des comptes bancaires, activation de l'authentification à deux facteurs.
Cette gestion transparente de la crise mérite d'être soulignée. Trop d'organisations, y compris dans le secteur crypto, minimisent l'ampleur des violations ou retardent les notifications pour limiter l'impact réputationnel. Revolut a respecté le cadre légal en alertant les autorités dans les 72 heures, comme l'exige l'article 33 du RGPD. Pour les 20 687 clients EEE concernés, cette notification rapide était d'autant plus cruciale qu'elle permet d'activer des mesures de protection avant que les données ne soient exploitées.
Reste une question essentielle : quelle protection concrète pour les utilisateurs victimes ? Contrairement aux systèmes bancaires traditionnels, les plateformes crypto ne bénéficient pas systématiquement de mécanismes d'assurance standardisés. Revolut dispose d'une assurance pour ses activités bancaires classiques, mais la couverture des violations de données relève d'assurances cyber spécifiques, dont le périmètre varie considérablement d'un contrat à l'autre.
Le Règlement MiCA (Markets in Crypto-Assets), entré en application progressive depuis 2023 et pleinement effectif en 2024, impose désormais des exigences strictes aux prestataires de services sur actifs numériques. L'article 67 stipule notamment l'obligation de mettre en place des systèmes de sécurité informatique robustes et des procédures de gestion des incidents. Mais MiCA ne résout pas la question de l'indemnisation des clients en cas de violation : cette responsabilité reste largement déterminée par les conditions générales de chaque plateforme et par le droit commun de la responsabilité civile.
Les enseignements pour les utilisateurs et les plateformes : renforcer la crypto wallet security
L'affaire Revolut illustre une réalité dérangeante : même les acteurs réputés sérieux du secteur financier numérique restent vulnérables aux exchange data breach. La sécurité d'une plateforme ne dépend pas uniquement de ses investissements en infrastructure technique, mais aussi de la robustesse de ses processus organisationnels et de la fiabilité de sa chaîne de sous-traitance.
Pour les utilisateurs, plusieurs mesures de protection s'imposent. L'authentification à deux facteurs (2FA) reste le minimum absolu, de préférence via une application dédiée plutôt que par SMS, plus vulnérable aux attaques d'interception. La vigilance face aux communications non sollicitées doit devenir un réflexe : aucune plateforme légitime ne vous demandera jamais vos identifiants, codes PIN ou phrases de récupération par email ou téléphone. Compartimenter ses actifs entre plusieurs plateformes réduit l'exposition au risque : ne laissez sur les exchanges que les montants nécessaires à vos opérations courantes. Pour approfondir les meilleures pratiques, consultez notre analyse sur les nouvelles menaces deepfake.
Du côté des plateformes, l'incident Revolut souligne l'urgence de renforcer les contrôles d'accès. Les prestataires externes représentent souvent le maillon faible de la chaîne de sécurité. Une approche « zero trust » (vérification systématique de chaque demande d'accès, même provenant d'utilisateurs apparemment légitimes) aurait probablement empêché cette intrusion. La segmentation stricte des bases de données limite également l'ampleur des violations : pourquoi un prestataire aurait-il besoin d'accéder simultanément aux données de 50 000 clients ?
L'assurance cyber devient par ailleurs un enjeu stratégique. Les contrats doivent couvrir non seulement les coûts de gestion de crise (notification, communication, forensics), mais aussi la responsabilité civile envers les clients et les pertes d'exploitation liées aux interruptions de service. Le marché de l'assurance crypto reste émergent et les garanties varient considérablement. Les utilisateurs avertis peuvent légitimement interroger leur plateforme sur l'existence et le périmètre de ces couvertures avant d'y déposer des fonds significatifs. L'acquisition d'OpenZeppelin par S&P Global témoigne d'ailleurs de l'importance croissante de la sécurité blockchain pour les acteurs financiers traditionnels.
Le point de vigilance
Vos données valent de l'or sur le dark web. Une violation comme celle de Revolut ne se traduit pas nécessairement par une perte financière immédiate, mais elle expose durablement à des risques d'usurpation d'identité et de phishing ciblé. Après une telle notification, redoublez de vigilance pendant au moins 12 mois : méfiez-vous des emails ou SMS mentionnant des détails précis sur vos transactions (signe que l'expéditeur dispose de données volées), ne cliquez jamais sur des liens dans ces messages, contactez directement votre plateforme via les canaux officiels en cas de doute. Activez systématiquement l'authentification à deux facteurs et envisagez un service de surveillance du dark web pour détecter rapidement si vos informations circulent.
Vers une régulation renforcée de la cybersécurité crypto
L'affaire Revolut-Monero marque un tournant dans la prise de conscience collective des vulnérabilités du secteur crypto. Les régulateurs européens et internationaux accélèrent la mise en place de cadres contraignants. Au-delà de MiCA, la directive NIS2 (Network and Information Security), applicable depuis octobre 2024, impose aux entités financières des obligations strictes de cybersécurité, incluant la gestion des risques liés à la chaîne d'approvisionnement et aux prestataires tiers.
Ces évolutions réglementaires vont dans le bon sens, mais elles ne peuvent à elles seules éliminer le risque. L'ingénierie sociale restera toujours une menace tant que des humains interviendront dans les processus d'accès aux données. Quant à Monero et aux cryptomonnaies axées sur la confidentialité, elles posent un dilemme fondamental aux autorités : comment concilier protection de la vie privée légitime et lutte contre les usages criminels ?
Plusieurs juridictions, dont la Corée du Sud et l'Australie, ont déjà banni ou fortement restreint le trading de Monero sur les plateformes régulées. L'Union européenne adopte une approche plus nuancée via MiCA, en imposant des obligations de traçabilité sans interdire ces actifs, mais la pression réglementaire s'intensifie. Pour les plateformes comme Revolut, la question devient stratégique : continuer à proposer des actifs à forte confidentialité en assumant le risque réputationnel et réglementaire, ou s'en tenir aux cryptomonnaies traçables pour simplifier la conformité ?
Pour vous, utilisateur, la leçon reste claire : la sécurité de vos actifs numériques repose sur une double vigilance. Celle de la plateforme que vous choisissez, dont vous devez vérifier les certifications, les assurances et les pratiques de sécurité. Et votre propre discipline dans la gestion des accès, la protection de vos identifiants et la méfiance systématique face aux sollicitations non sollicitées. Dans un écosystème où l'irréversibilité des transactions se conjugue avec l'anonymat potentiel des attaquants, la prévention reste votre meilleure protection.